Sebagian besar distro Linux dibangun dengan cara yang sama: ambil kernel, ambil desktop environment yang sudah ada, pasang tema, lalu tambahkan aplikasi. Itu cara yang masuk akal, karena menulis ulang desktop berarti bertaruh ribuan jam kerja pada satu keyakinan.
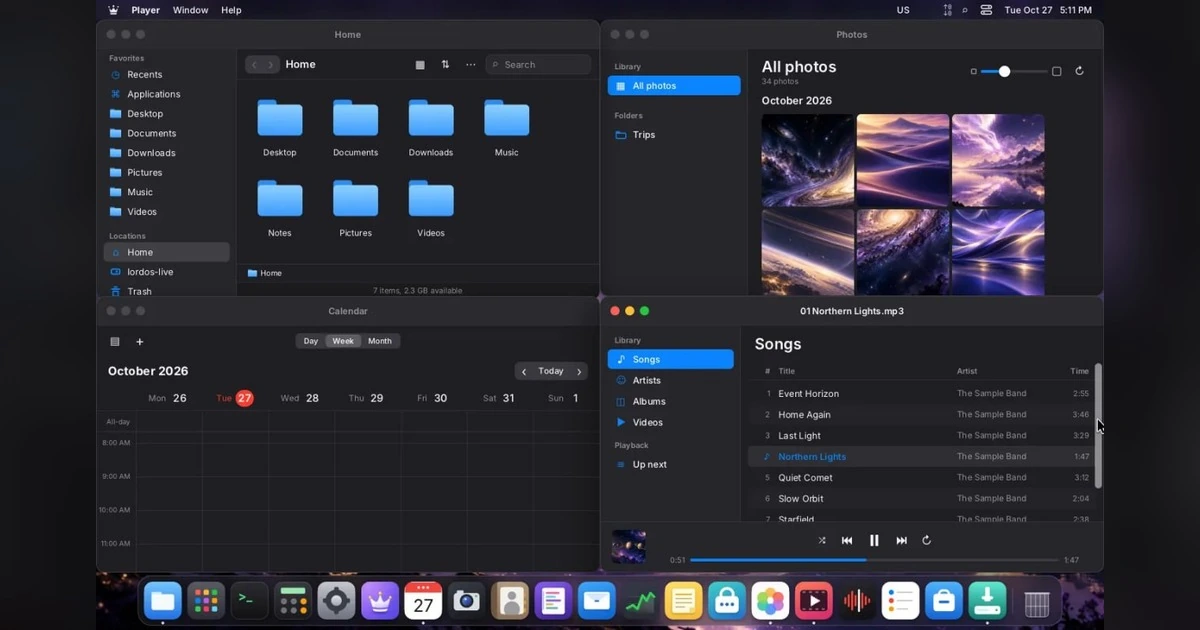
LordOS tidak memilih jalan itu. Distro ini membuang GNOME dan KDE, lalu menulis sendiri display server, compositor Wayland, engine antarmuka, dan aplikasi bawaannya. Bahasa utamanya C, dengan lapisan antarmuka memakai React di atas QuickJS.
Repositorinya baru dibuat 18 Oktober 2026 dan saat artikel ini ditulis berumur kurang dari sebulan, sudah 475 bintang dan 40 fork, berlisensi MIT, dengan rilis terbaru 0.8.8-beta. Proyek sebesar ini pada umur tiga minggu patut dicermati, dan juga patut dicurigai. Artikel ini membahas apa yang sebenarnya dibangun, angka yang mereka ukur sendiri, dan bagian mana yang masih perlu dibuktikan.
Apa yang membuatnya berbeda
LordOS adalah distribusi GNU/Linux berbasis Debian 13 yang mengirim desktop environment miliknya sendiri, setara KDE atau GNOME dalam cakupan. Bukan simulasi, bukan halaman web yang dibungkus Electron. Display server-nya mengambil kartu grafis dan perangkat input langsung dari kernel.
Tumpukannya empat lapis:
| Lapis | Isi | Bahasa |
|---|---|---|
| Tema dan aplikasi | desktop, bar, dock, aplikasi native | JavaScript, JSX, CSS-like |
lord-ui | engine UI: QuickJS, react-reconciler, flexbox sendiri, rasterizer 2D, teks lewat stb_truetype | C |
lord-server | display server: DRM/KMS dan evdev, jendela, fokus, komposisi, dekorasi tema, protokol Wayland | C |
| Kernel dan basis | Debian 13 minimal, kernel generik dengan DRM | C |
Perhatikan bahwa lapis ketiga berbicara protokol Wayland. Artinya aplikasi GTK, Qt, Firefox, dan Electron tetap bisa jalan, dan aplikasi X11 lama masuk lewat Xwayland sejak 0.8.3. Ini keputusan yang menentukan: mereka menulis desktop sendiri tanpa memutus ekosistem yang sudah ada.
Yang juga menarik, mereka tidak memakai libdrm atau libinput. Semua diambil langsung dari kernel lewat DRM/KMS dan evdev. Jumlah kode yang harus dijaga jadi lebih kecil, tapi setiap perubahan di kernel berpotensi jadi urusan mereka sendiri.
Antarmuka React, tapi bukan di browser
Bagian yang paling tidak biasa adalah lapis antarmukanya. Tema dan aplikasi LordOS ditulis dengan React dan JSX, lalu digambar oleh lord-ui, engine sendiri yang ditulis dalam C.
Di dalamnya ada QuickJS sebagai mesin JavaScript, react-reconciler versi standar sebagai penghubung, flexbox buatan sendiri, rasterizer 2D sendiri, dan stb_truetype untuk teks. Jadi kamu menulis sesuatu seperti ini:
 JSX
<View style={{ flexDirection: 'row', borderRadius: 12, padding: 16 }}>
    <Text style={{ fontSize: 15 }}>Selamat pagi</Text>
</View>
dan hasilnya bukan halaman web, tapi piksel yang digambar oleh display server ke layar lewat DRM/KMS.
Kenapa ini penting? Karena tema bisa diganti saat sistem berjalan, dan aplikasi pihak ketiga bisa dibangun dengan alat yang sudah dikenal banyak orang. Kalau kamu menulis aplikasi desktop dengan GTK atau Qt, kamu tahu rasanya mempelajari API baru. Di sini, pengetahuan React langsung terpakai.
Risikonya juga jelas. React bukan dirancang untuk menggambar desktop, dan flexbox bukan sistem layout yang dirancang untuk bar dan dock. Mereka harus menulis ulang bagian-bagian itu, dan setiap bug di rasterizer atau layout akan terasa sebagai tampilan yang salah, bukan sebagai error di console.
Keamanan sebagai fitur utama, bukan lampiran
Di distro lain, izin aplikasi sering diselesaikan dengan aturan sistem yang rumit. LordOS menjadikannya bagian dari model aplikasi.
Aplikasi berformat .lpk berjalan sebagai proses sendiri, klien Wayland dari compositor. Setiap panggilan dari aplikasi melewati satu soket broker di lord-server, dan broker itu yang memeriksa izin. Sistem menanyakan pertama kali, pengguna yang memutuskan: kamera, mikrofon, berkas, atau jaringan.
Sandbox-nya bukan folder terpisah yang dipasangi aturan. Di server/src/sec/sandbox.c ada kombinasi Landlock, seccomp dengan TSYNC, cgroup, dan tanpa capability sama sekali. Menurut dokumen arsitekturnya, uji sandbox mereka lulus 13 dari 13 kasus aplikasi, termasuk 13 dari 13 dengan jaringan aktif.
Ada juga firewall yang bisa dilihat:
- setiap koneksi tampil di peta dunia
- aturan bisa dibuat per aplikasi, per domain, per alamat, atau per jaringan
- bisa berlangganan blocklist publik untuk iklan, pelacak, dan malware
- mode tolak semua yang tidak diizinkan tersedia
Bagi kamu yang suatu malam menghabiskan waktu membaca log iptables untuk mencari tahu aplikasi mana yang menghubungi server entah di mana, pendekatan ini terasa seperti perbaikan yang sesungguhnya. Saya pernah membahas kebutuhan serupa dari sisi server di artikel tool self-hosted, dan masalahnya sama: visibilitas lebih penting daripada daftar aturan yang panjang.
Untuk aplikasi yang menyimpan rahasia, ada vault bawaan untuk sandi, kode 2FA, dan kartu, yang bisa dibuka dengan sandi atau kunci USB. Tetap ada trade-off: membuka vault dengan kunci USB berarti kehilangan kunci itu berarti kehilangan akses, kecuali kamu menyimpan cadangan pemulihan di tempat lain.
Angka yang mereka ukur sendiri
Klaim performa tanpa angka mudah dibuat. LordOS mencantumkan pengukuran beserta berkas hasilnya di repositori.
| Pengukuran | Angka | Konteks |
|---|---|---|
| RAM sistem saat idle | 465 sampai 487 MB | build ISO 0.7.0, 18 Oktober 2026 |
RAM lord-server | 32 sampai 36 MB | display server dengan seluruh desktop |
| Waktu boot | sekitar 16 detik | mesin uji ISO |
| RAM sistem, sesi berjalan | 592 MB | 0.8.5-beta di VMware, lima menit setelah login |
| Frame pertama | 7,4 detik setelah kernel mulai | 0.8.5-beta, VMware Fusion |
Angka RAM 32 MB untuk seluruh desktop memang layak diperhatikan. Sebagai pembanding, satu tab browser modern bisa memakai lebih dari itu. Tapi ingat konteksnya: ini sistem yang baru dihidupkan, aplikasi native sedikit, dan belum ada aplikasi Electron yang berjalan.
Aplikasi bawaan yang tidak sekadar pelengkap
Daftar aplikasinya menunjukkan arah yang jelas: aplikasi yang biasanya kamu pasang dari tempat lain, di sini dibuat sendiri.
| Aplikasi | Fungsi |
|---|---|
| Mail, Calendar, Contacts | surel dan kalender, gambar jarak jauh diblokir sampai kamu izinkan |
| Remote Desk | RDP dan VNC dalam satu aplikasi, digambar sendiri tanpa toolkit |
| Files | SMB, NFS, SFTP, FTP, WebDAV dibuka sebagai folder |
| Cleaner | memindai pemakaian disk, tidak mengubah apa pun sebelum kamu setujui |
| Disk Formats | membuka NTFS, exFAT, FAT, HFS+, dan APFS, dengan lisensi tiap driver ditampilkan lebih dulu |
| Wallpaper bergerak | loop pendek dengan decode hardware, berhenti saat tidak terlihat |
| Store aplikasi AI | Claude Code, VS Code, Cursor, Codex CLI, goose, opencode, llama.cpp, whisper.cpp, dari sumber terpin dan terverifikasi |
Poin terakhir itu menarik untuk pembaca blog ini. Alat-alat AI yang biasanya dipasang lewat npm install -g atau skrip curl sembarangan, di sini disediakan lewat Store dengan sumber yang dipin. Untuk komputer kerja, itu perbedaan yang berarti.
Hardware yang didukung
| Target | Berkas | Catatan |
|---|---|---|
| PC 64-bit | ISO live dan installable, amd64 | bisa dicoba tanpa memasang |
| Mesin virtual | OVA untuk VirtualBox dan VMware | minimal 4 CPU dan 4 GB RAM |
| arm64 generik | ISO UEFI | baru diuji di QEMU, build rilis ini belum di-boot |
| Raspberry Pi 5 | image siap flash ke SD atau NVMe | dengan kontrol kipas dan kernel sendiri |
Dukungan Raspberry Pi 5 dengan kernel sendiri menunjukkan proyek ini serius pada perangkat hemat daya. Tapi keterangan "belum di-boot" pada ISO arm64 adalah pengakuan yang bagus: mereka tidak mengklaim sudah diuji kalau belum.
Kalau kamu sudah memakai Debian 13 dan ingin mencoba tanpa memasang ulang, ada satu perintah:
 SH
curl -fsSL https://lordos.org/install.sh | sh
Saya tetap menyarankan membaca isi skripnya lebih dulu, seperti perintah curl | sh lainnya. Untuk mencoba dengan aman, unduh ISO atau OVA.
Setelah mengunduh, verifikasi berkasnya. SHA256SUMS ditandatangani kunci Ed25519 dengan fingerprint c7155b8e6bbbb180f907381994d06af76d333016cd6f3facf67cadd053ea108e:
SHsha256sum -c SHA256SUMS
Yang perlu dicermati sebelum memakainya
Umur proyek ini tiga minggu. Itu bukan cacat, tapi harus masuk perhitungan.
Beta yang masih bergerak. Rilis sekarang 0.8.8-beta, dan changelog-nya menunjukkan perubahan besar antar versi minor. API aplikasi dan SDK bisa berubah.
Beban perawatan yang tidak kecil. Menulis compositor, engine UI, rasterizer, sandbox, dan aplikasi bawaan berarti tim ini memelihara seluruh tumpukan sendiri. Setiap perubahan di protokol Wayland, kernel, atau WhatsApp Web-nya browser tidak berlaku di sini, tapi perubahan driver GPU dan kernel tetap harus dikejar.
Dukungan perangkat keras. Distro baru selalu lemah di bagian ini. Sebelum memasang di laptop kerja, periksa dulu apakah kartu grafis, Wi-Fi, dan pembaca sidik jarimu didukung.
Ekosistem aplikasi native masih tipis. Aplikasi GTK, Qt, dan Electron tetap jalan, jadi ini bukan masalah besar untuk pemakaian sehari-hari. Tapi aplikasi yang benar-benar memanfaatkan izin per aplikasi dan sandbox baru yang dibuat dengan SDK mereka.
Satu perusahaan di belakangnya. LordOS dikembangkan iPERFEX. Lisensi MIT melindungi kode, tapi arah proyek bergantung pada satu pihak.
HFS+ dan APFS hanya baca. Untuk memindahkan data dari Mac, itu cukup. Untuk menulis, kamu perlu cara lain.
Dibandingkan dengan distro lain
| Hal | LordOS | Ubuntu atau Fedora | Distro minimal |
|---|---|---|---|
| Desktop | ditulis sendiri dalam C | GNOME atau KDE | ditentukan pengguna |
| Lapisan UI | React di atas QuickJS | toolkit C atau Rust | bervariasi |
| Izin per aplikasi | bawaan, dengan prompt sistem | bergantung sandbox aplikasi | biasanya manual |
| Firewall | visual, per aplikasi dan domain | berbasis aturan | manual |
| Kompatibilitas aplikasi | GTK, Qt, Firefox, Electron, Xwayland | penuh | penuh |
| Kematangan | beta, tiga minggu | bertahun-tahun | bertahun-tahun |
| Ukuran tim | satu perusahaan | ratusan kontributor | bervariasi |
Perbandingan ini tidak untuk menyimpulkan bahwa LordOS lebih baik. Yang ingin saya tunjukkan, ada satu kolom yang isinya tidak dimiliki distro lain: izin per aplikasi dan firewall visual sebagai bagian dari desain, bukan tambahan.
Untuk siapa ini
Cocok kalau kamu penasaran bagaimana desktop bisa dibangun dari nol, butuh mesin yang ringan untuk Raspberry Pi 5, atau ingin sistem yang izin aplikasinya jelas dan bisa dilihat.
Belum cocok untuk komputer produksi yang tidak boleh bermasalah, atau untuk pekerjaan yang bergantung pada aplikasi khusus yang belum diuji di sini.
Penutup
LordOS adalah taruhan yang jarang diambil orang: membuang tumpukan desktop yang sudah matang, lalu membangunnya sendiri dengan bahasa yang dianggap tidak mungkin untuk pekerjaan itu. Hasilnya belum bisa disebut stabil, tapi arahnya jelas dan angkanya bisa diperiksa.
Kalau kamu ingin melihat sendiri, kodenya ada di github.com/lordbasex/LordOS dan situsnya di lordos.org. Untuk mencoba, mulai dari ISO live di mesin virtual dengan 4 CPU dan 4 GB RAM. Kalau setelah satu jam kamu merasa desktopnya sudah cukup untuk bekerja, itu jawaban yang lebih berguna daripada membaca daftar fitur.